Nova Aliança Internacional para Combatê ataques Cibernéticos em Veículos
O Bundesamt für Sicherheut in der Informationstechnik (BSI) da Alemanha, junto ao Auto-ISAC, lançou uma parceria com o objetivo de compartilhar informações relevantes sobre ameaças e vulnerabilidades associadas a veículos. Essa colaboração estabelece um novo canal de comunicação entre a autoridade pública e o setor automotivo, visando aprimorar a prevenção e a resposta a incidentes de segurança digital.
Conexão entre autoridades e empresas para abordar falhas digitais
O Auto-ISAC, que reúne montadoras e fornecedores, facilita o intercâmbio de informações sobre incidentes de segurança. A inclusão do BSI expande o acesso a dados regulatórios e ameaças de outros setores, permitindo à indústria desenvolver uma visão integrada dos riscos que transcendem fronteiras e setores.
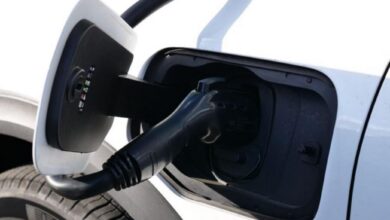
Atualmente, muitos veículos recebem atualizações via internet, comunicam diagnósticos e se conectam a smartphones e aplicações externas. Cada um desses pontos de conexão representa um potencial vetor de ataque. Uma falha em um componente usado em múltiplas marcas pode causar danos a diferentes fabricantes antes de cada um deles conseguir identificar a origem do problema.
Dentro do escopo do acordo, serão realizadas análises conjuntas sobre tendências emergentes e troca de informações relativas a veículos, plataformas de mobilidade e cadeias de suprimentos. Exercícios práticos também serão promovidos para avaliar a eficácia da comunicação e da coordenação em casos de incidentes, ajudando a identificar falhas antes que situações reais exijam respostas rápidas.
A proposta de cooperação está alinhada com a diretiva europeia NIS2, o Cyber Resilience Act e os requisitos definidos pela UNECE. Os fabricantes de veículos deverão comprovar a implementação de processos para a identificação, avaliação e mitigação de vulnerabilidades desde o desenvolvimento até a circulação dos veículos em diversas regiões.
A importância do compartilhamento seguro de informações
Para que a troca de informações seja eficaz, é fundamental garantir a proteção de dados técnicos e comerciais. Informações relevantes devem ser repassadas às empresas afetadas de forma a não facilitar futuros ataques ou expor propriedade intelectual. É crucial que os participantes da iniciativa façam uma distinção entre falhas confirmadas e aquelas sob suspeita, evitando interrupções desnecessárias que possam agravar a situação.
As ações corretivas podem variar entre atualizações remotas, assistência em concessionárias ou até mesmo a desativação temporária de recursos específicos. A escolha da solução dependerá da gravidade da ameaça, da viabilidade de exploração e do impacto na segurança dos veículos. Veículos desconectados ou que saíram da rede autorizada apresentam desafios adicionais para a implementação de correções.
No Brasil, os fabricantes de veículos são obrigados a seguir normas internacionais ao usar plataformas globais, além de regulamentos locais de proteção de dados. A criação de um canal similar entre empresas e autoridades poderia facilitar a organização de alertas e a definição clara de responsabilidades. À medida que o software dos veículos adquire novas funcionalidades, a segurança cibernética deve ser integrada em processos de recall, manutenção e na comunicação com os proprietários.
Fonte: Alpha Autos
Para mais notícias, eventos e empregos, siga-nos no Google News (clique aqui) e fique informado
Lei Proibida a reprodução total ou parcial, sem autorização previa do Portal Hortolandia . Lei nº 9610/98